《关键信息基础设施安全保护条例》颁布,运营者如何落地合规与实战防护?
《关键信息基础设施安全保护条例》(以下简称《条例》)的正式颁布,标志着我国关键信息基础设施安全保护进入法治化、体系化的新阶段。对于被认定为关键信息基础设施的运营者而言,这不仅是合规要求,更是保障业务连续性、维护国家网络安全的必然选择。结合信亦宏达在数据存储运维、数据安全、攻防演练、容灾备份等领域的实战经验,运营者可从以下六个维度系统推进安全保护工作。
一、明确保护范围与主体责任,建立组织保障
《条例》要求运营者建立健全网络安全保护制度和责任制,设立专门安全管理机构,并对主要负责人和关键岗位人员进行安全背景审查。运营者应首先对照认定标准,梳理自身网络设施、信息系统及数据的范围,明确哪些属于关键信息基础设施。成立由高层领导牵头的安全保护工作小组,制定安全规划、预算和考核机制,将责任落实到具体部门与个人,确保安全保护工作有组织、有资源、有问责。
二、开展安全检测与风险评估,摸清风险底数
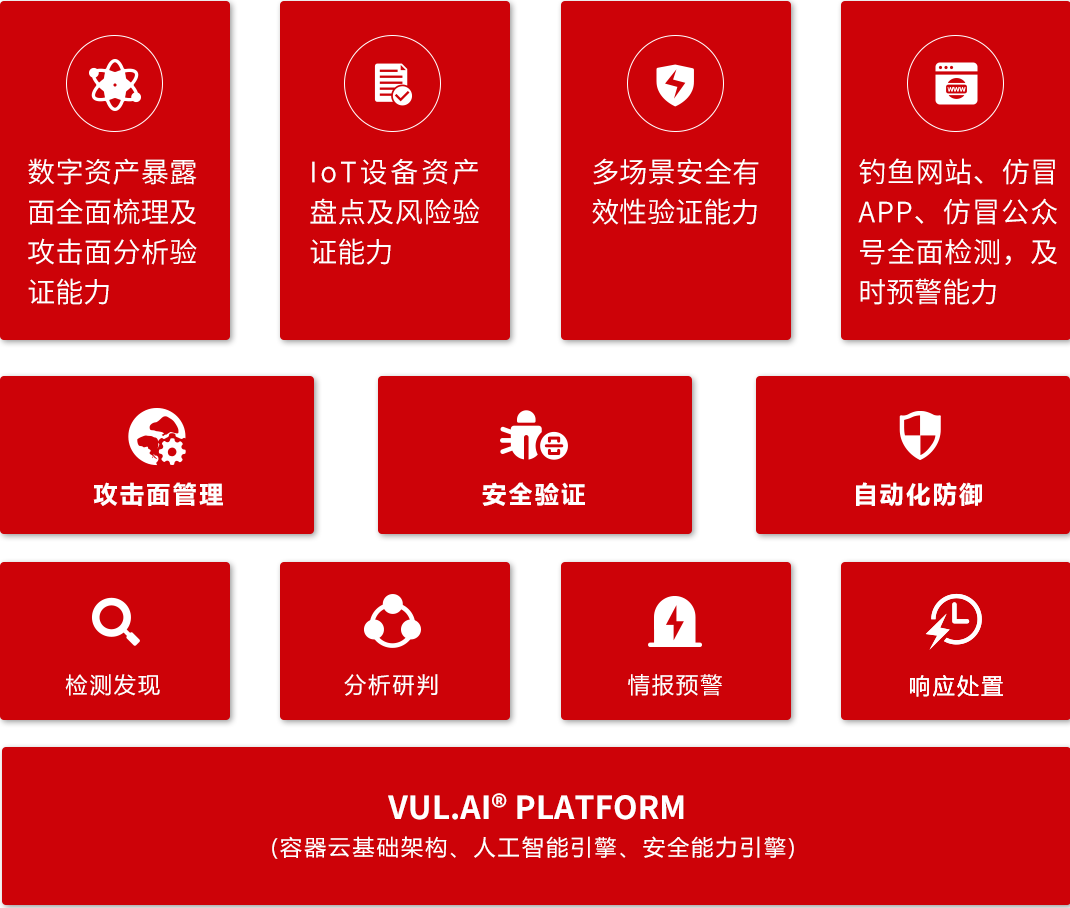
运营者应当自行或委托专业机构对关键信息基础设施每年至少进行一次安全检测评估。检测评估应覆盖网络架构、系统漏洞、配置基线、数据流转、供应链安全等方面。信亦宏达建议运营者建立常态化风险评估机制,结合攻防演练实战化检验防御体系的有效性。通过模拟真实攻击场景,发现潜在短板,形成风险清单和整改台账,为后续安全建设提供精准依据。
三、强化数据安全与存储运维,保障核心资产
关键信息基础设施承载大量重要数据和个人信息,数据安全是保护工作的核心。运营者应落实数据分类分级保护,明确重要数据目录,并采取加密存储、访问控制、审计追溯等措施。在数据存储运维层面,需确保存储系统的可用性、完整性和保密性,定期进行健康检查与性能优化,防范因存储故障导致的数据丢失或业务中断。建立数据全生命周期安全管理流程,从采集、传输、存储、使用到销毁,均需制定安全策略和操作规范。
四、建设容灾备份体系,提升业务连续性
《条例》强调运营者应制定网络安全事件应急预案,并定期演练;对重要系统和数据库进行容灾备份。运营者应根据业务影响分析确定恢复时间目标(RTO)和恢复点目标(RPO),设计同城灾备、异地灾备或多活中心架构。容灾备份系统需定期验证恢复有效性,避免“备而不可用”。信亦宏达在容灾备份运维服务中,帮助客户建立自动化备份策略、演练切换流程,确保在勒索攻击、自然灾害等极端场景下核心业务快速恢复。
五、常态化攻防演练与应急响应,检验实战能力
运营者应定期组织网络安全应急演练,并与监管部门、上下游企业建立协同联动机制。攻防演练应覆盖漏洞利用、内网渗透、数据窃取、供应链攻击等典型场景,检验监测发现、分析研判、应急处置和恢复重建能力。演练结束后需复盘,优化应急预案和防御策略。建立7×24小时安全监测与应急响应团队,确保安全事件早发现、早处置、早报告,最大限度降低损失。
六、加强供应链安全与人员意识管理
关键信息基础设施的供应链涉及众多产品和服务提供商,运营者应优先采购安全可信的网络产品和服务,并与提供者签订安全保密协议,明确安全责任。对IT产品代理及运维服务商,需审查其安全资质和服务能力。定期开展全员网络安全意识培训,针对钓鱼邮件、弱口令、违规操作等常见风险进行宣贯,提升整体安全防线。
****
《关键信息基础设施安全保护条例》的颁布实施,对运营者提出了更高要求。运营者应将安全保护融入规划、建设、运行、废弃的全生命周期,借助专业力量如信亦宏达在数据存储运维、数据安全、攻防演练、容灾备份等方面的实战经验,构建“检测—防御—响应—恢复”的闭环体系,切实履行主体责任,筑牢关键信息基础设施安全屏障。
如若转载,请注明出处:http://www.mowenshuo.com/product/44.html
更新时间:2026-10-29 16:09:14