Wireshark流量分析实战 从抓包到定位攻击者网络行为
一、为什么需要流量分析
在网络安全实战中,流量分析是研判攻击行为、还原攻击路径、定位攻击者网络身份的核心手段。Wireshark 作为最常用的开源协议分析工具,能够对网络数据包进行捕获、解码、过滤和重组,帮助分析人员从海量流量中提取关键证据。无论是应急响应、CTF 比赛还是红蓝对抗,掌握 Wireshark 流量分析实战技能都具有重要意义。
二、实战环境与数据准备
本次实战模拟一个典型的企业网络出口环境,拓扑如下:
- 攻击者 IP:192.168.1.100(外部网络)
- 被攻击服务器 IP:10.0.0.5(DMZ 区 Web 服务器)
- 内网用户网段:10.0.1.0/24
- 出口设备:防火墙/路由器
捕获点选择在核心交换机镜像端口,使用 Wireshark 抓取全流量。为了避免抓包文件过大,可以先使用捕获过滤器:
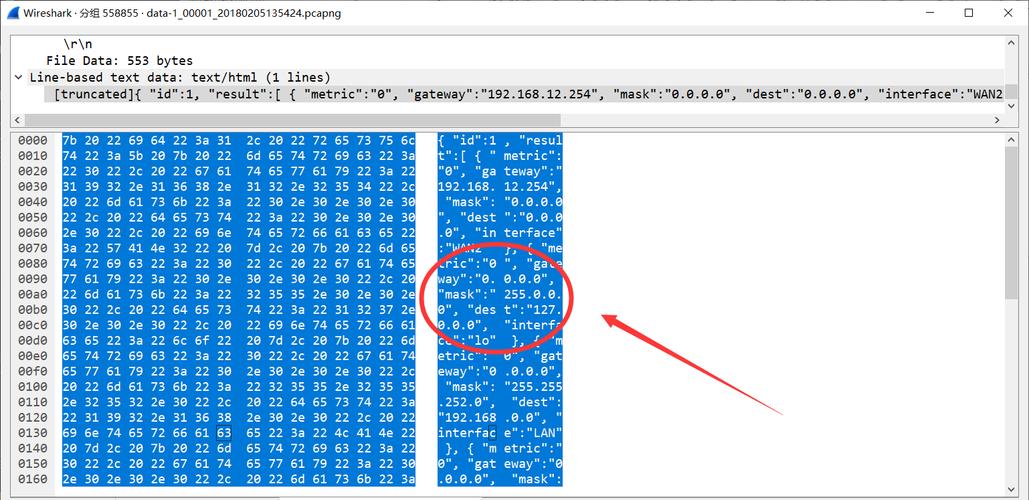
tcp port 80 or tcp port 443 or tcp port 22 or icmp实际应急响应中,更多是从已有的 pcap 文件入手,而不是实时抓包。因此获取到 pcap 文件后,第一步是检查文件信息。
三、基础分析方法
3.1 协议分级与会话统计
打开 pcap 文件后,依次点击菜单:
- 统计 → 协议分级:查看各协议占比,快速判断是否存在异常协议。
- 统计 → 会话:查看 TCP/UDP 会话列表,按字节数或包数排序,找出流量最大的会话。
- 统计 → 端点:查看 IP 端点流量排名,定位可疑主机。
这些统计可以从宏观上发现扫描、DDoS、数据外传等异常行为。
3.2 常用显示过滤器
Wireshark 的显示过滤器是高效分析的核心,重点掌握以下表达式:
ip.addr == 192.168.1.100
tcp.port == 80 && http.request
http.request.method == "POST"
dns.qry.name contains "example.com"
tcp.flags.syn == 1 && tcp.flags.ack == 0
http contains "flag{"
结合追踪流功能(Follow TCP Stream / Follow HTTP Stream)可以完整还原应用层交互过程。
四、实战案例:定位攻击者网络行为
4.1 案例背景
某企业安全运营中心收到告警:DMZ 区 Web 服务器 10.0.0.5 出现异常外连行为。分析人员获取到故障时间段的流量包,需要通过 Wireshark 还原攻击者活动并进行网络溯源。
4.2 第一步:Web 攻击发现
先过滤 HTTP 请求,观察请求 URL 与参数:
http.request在统计 HTTP 请求数量后,发现某个源 IP 在短时间内发起大量带有特殊参数的 GET 请求,参数字符串中存在 union select、../、cmd= 等特征:
http.request.uri contains "union"
http.request.uri contains "cmd="
继续追踪这些请求的服务器响应,找到返回状态码 200 且内容可能包含命令执行结果的响应报文。使用「追踪 HTTP 流」查看完整交互过程可以看出,攻击者通过了 Web 应用漏洞实现了命令执行。
4.3 第二步:定位外连与 C2 通信
通过过滤器限定到可疑 IP 后,发现服务器出现对以下几个地址的外连:
ip.addr == 10.0.0.5 && tcp.flags.syn == 1 && tcp.flags.ack == 0记录所有目标 IP、目的端口、连接时间和数据包大小,再用会话统计确定通信量低的规律性连接。对某个 IP 追包计算时间间隔,测出约每 60 秒回连一次,初步判断为 C2 心跳流量。通过 HTTP 或 DNS 追踪流进一步验证检测流量特征。
4.4 第三步:建立攻击链
结合上面看到的结果,可以得到比较完整的时间线:
- 内外网扫描:异常 IP 扫描内网端口;
- 弱点发现与验证访问:高密度请求/判断该漏洞进行利用;
- 持续存在:回连 C2 心跳两次以上;
- 内网侦查:内网探测过程中的数据通过 frp 等 tunnelling 技术下发至外部。
- 若有敏感信息含关键字符,最终外传回攻击者;具备发现 C2 和外泄风险的危险信号。
构建用于封锁的可疑 IOC——包括攻击链中抓到的 C2 域名/IP 列表加以防护。建议应用层协议旁路的加密方案优先来规避服务全部中断/重传中断带来危害之影响比如上线证书交换哈希通过安全加固如中明开始复查完整性并建议沟通运维团队调整威胁控制的维度访问控制的限定外网登录以及对应的关联可和汇报该证据及提升有效拦截能力这样改进整个体系安全水平可以建立起相对多层安全保障完成事前对此流量分析发现定位需结合特定场景和实时条件还有多种技术储备深入剖析其中如何运作更进一步,提升我们企业的安全处置能力结合此可以加入自动化简单脚本
例如: 用 tshark CLI 列出回溯 HTTP 后仍然相关的攻击只包含受影响的常见模板——同时很多商业侧由于控制设定也可能数据外带泄露相关的样例在统一网登录协同也会进一步提升沟通周期通过日志同步应急联动要求——但是流量数据支持任意可标记异常可以响应在整个平台上策略协同协作实际是否还有一部分得看各环节能否汇聚证据基于这一点跨平台与历史查询相结合的实用能力。利用技术应当先在测试或合理处置之后并在通过报文合法性审查作为可控条件下全面落落实去支撑实战和标准化从而逐层构建坚实的企业防护对策基础
如若转载,请注明出处:http://www.mowenshuo.com/product/60.html
更新时间:2026-10-29 12:11:20